PESI: Como Transformar Riscos de Segurança em um Plano de Ação
Quando cada alerta vira uma urgência, a equipe de TI tende a investir no problema mais visível: compra uma nova ferramenta, altera uma regra de firewall ou contrata um serviço pontual. Essas medidas podem ser necessárias, mas, sem uma direção comum, consomem orçamento e nem sempre reduzem os riscos mais relevantes para o negócio.
O PESI — Planejamento Estratégico de Segurança da Informação — ajuda a mudar essa dinâmica. Ele conecta objetivos empresariais, riscos, processos, pessoas e tecnologia em um plano priorizado. Em vez de tratar segurança como uma sequência de aquisições isoladas, a organização passa a decidir o que proteger primeiro, por quê, com quais recursos e como medir a evolução.
Neste artigo, você entenderá o que compõe um PESI, como elaborá-lo e de que maneira ele pode orientar investimentos em prevenção, detecção, resposta e recuperação.
O que é PESI?
O PESI é um plano que traduz as necessidades de segurança da informação da organização em objetivos, iniciativas, responsabilidades, prazos e indicadores. Seu ponto de partida não é uma lista de produtos, mas o contexto do negócio: quais serviços não podem parar, quais informações são mais sensíveis, quais ameaças podem afetar a operação e qual nível de risco a direção está disposta a aceitar.
Na prática, o planejamento compara o cenário atual com um cenário desejado. A diferença entre os dois orienta um roadmap — isto é, uma sequência de projetos e ações organizada por prioridade e horizonte de execução.
Essa abordagem está alinhada a referências reconhecidas de gestão. A ISO/IEC 27001:2022 orienta a criação, implementação, manutenção e melhoria contínua de um Sistema de Gestão de Segurança da Informação, ou SGSI, com base em riscos. Já o NIST Cybersecurity Framework 2.0 organiza resultados de cibersegurança em seis funções contínuas: Governar, Identificar, Proteger, Detectar, Responder e Recuperar.
O PESI não é, por si só, uma certificação, uma ferramenta ou uma garantia de conformidade. Ele é o instrumento que dá direção às decisões e permite coordenar iniciativas técnicas e administrativas.
Qual é a diferença entre PESI, política de segurança e plano operacional?
Esses documentos se complementam, mas cumprem papéis diferentes:
| Elemento | Pergunta principal | Exemplo |
|---|---|---|
| PESI | Onde estamos, aonde queremos chegar e o que deve ser priorizado? | Reduzir riscos de indisponibilidade e melhorar a capacidade de resposta nos próximos 24 meses. |
| Política de segurança | Quais princípios, regras e responsabilidades devem ser respeitados? | Definir critérios para controle de acesso, uso aceitável e classificação da informação. |
| Plano operacional | Como uma iniciativa será executada no dia a dia? | Implantar autenticação multifator, cadastrar responsáveis e revisar acessos trimestralmente. |
| Plano de resposta a incidentes | O que fazer quando um incidente ocorrer? | Acionar a equipe responsável, conter o evento, preservar evidências e comunicar as partes pertinentes. |
Confundir esses níveis costuma gerar dois extremos. No primeiro, a empresa mantém políticas genéricas que não se transformam em projetos. No segundo, acumula controles técnicos sem critérios claros de prioridade. O PESI cria a ponte entre a intenção da direção e a execução das equipes.
Por que a empresa precisa de um plano estratégico de segurança?
Um bom planejamento torna as decisões de segurança mais defensáveis. Quando a equipe conhece os ativos críticos, os cenários de risco e as dependências da operação, consegue explicar por que determinada iniciativa deve vir antes de outra.
Isso traz benefícios concretos:
- Priorização por risco: recursos são direcionados primeiro aos cenários com maior combinação de probabilidade e impacto, em vez de seguir apenas tendências de mercado.
- Orçamento mais previsível: projetos podem ser distribuídos por ciclos, com custos, dependências e capacidades necessários mais claros.
- Responsabilidades definidas: segurança deixa de ser atribuída somente à TI e passa a envolver direção, áreas de negócio, jurídico, pessoas, fornecedores e usuários.
- Continuidade operacional: prevenção, monitoramento, resposta e recuperação passam a ser planejados como partes do mesmo sistema.
- Evidências de governança: decisões, critérios, indicadores e riscos aceitos ficam documentados, apoiando auditorias e prestação de contas.
- Melhoria contínua: o plano pode ser revisto quando surgem novos serviços, ameaças, exigências ou mudanças no negócio.
Para organizações que tratam dados pessoais, o planejamento também pode apoiar uma estratégia de adequação à LGPD. A Autoridade Nacional de Proteção de Dados destaca a adoção de medidas administrativas e técnicas e relaciona proteção de dados, governança e gestão de riscos. Isso não significa que um PESI, isoladamente, torne a empresa adequada à lei: bases legais, direitos dos titulares, contratos, processos e outras obrigações continuam necessários.
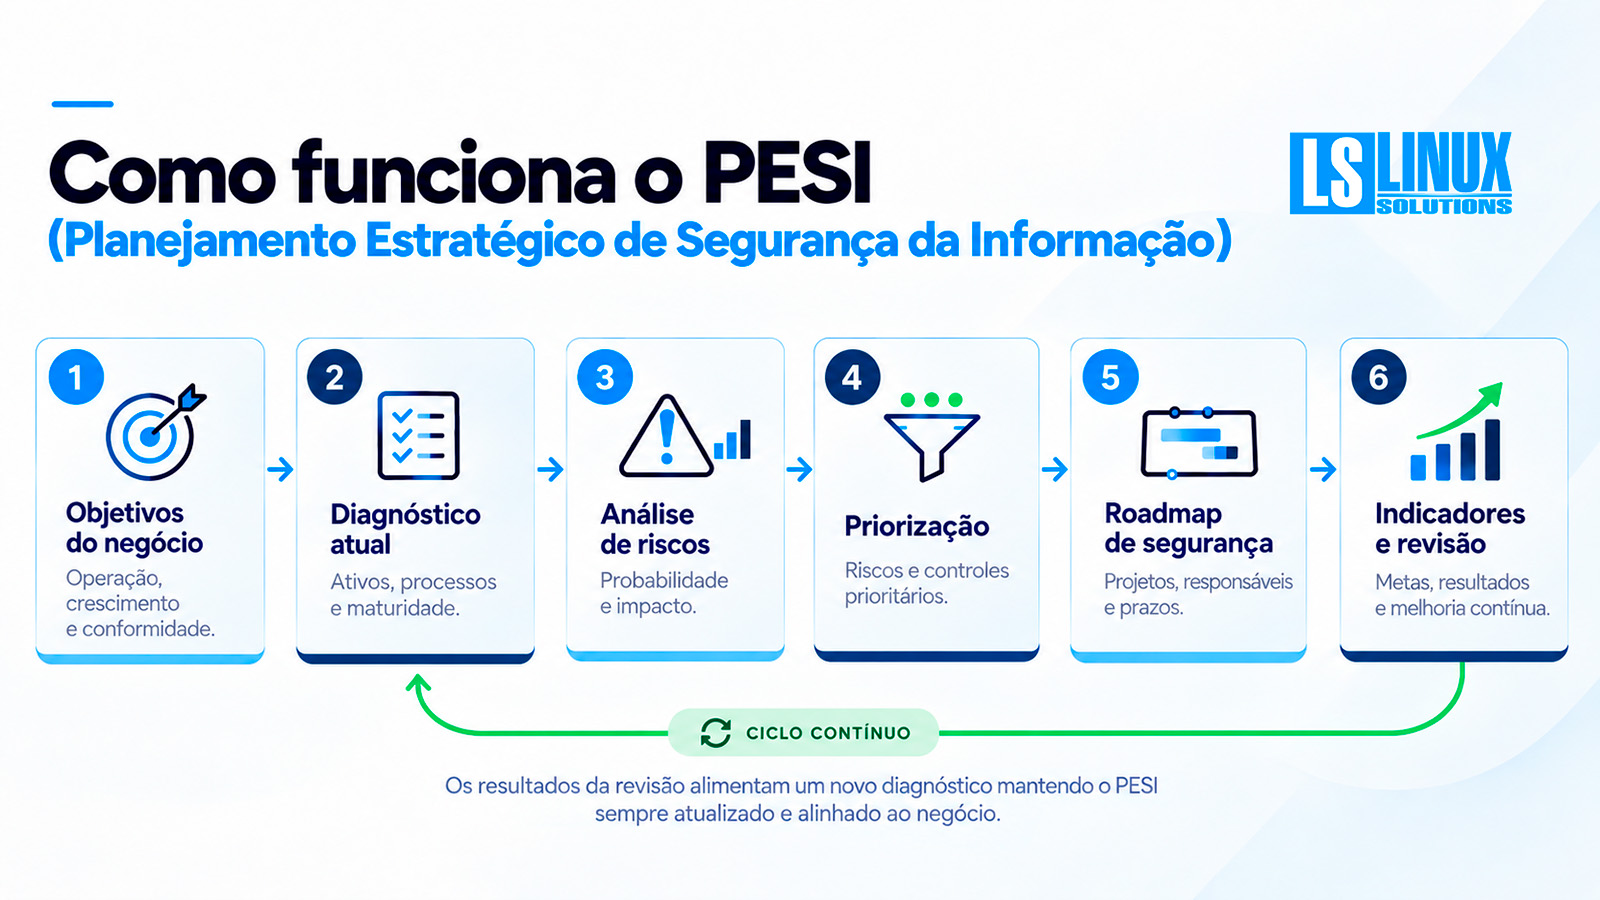
Como elaborar um PESI em seis etapas
1. Definir escopo e patrocínio executivo
O planejamento deve começar com um escopo viável. Ele pode abranger toda a organização ou, em um primeiro ciclo, os processos e ambientes mais críticos. Também é necessário definir quem patrocina o programa, quem toma decisões sobre riscos e quais áreas participarão.
Sem apoio da direção, prioridades podem ficar restritas à equipe técnica e perder força diante de conflitos de orçamento, prazo ou operação.
2. Entender o negócio e seus ativos críticos
Antes de avaliar ferramentas, a equipe precisa mapear processos essenciais, informações, sistemas, infraestrutura, identidades, integrações, serviços em nuvem e fornecedores. Um inventário útil não apenas lista equipamentos: ele mostra qual processo depende de cada ativo, quem é seu responsável e o que acontece se ele ficar indisponível, for alterado ou tiver dados expostos.
Esse levantamento deve considerar as três propriedades clássicas da segurança da informação:
- Confidencialidade: somente pessoas autorizadas acessam a informação;
- Integridade: dados e sistemas permanecem corretos e protegidos contra alterações indevidas;
- Disponibilidade: a informação e os serviços podem ser acessados quando o negócio precisa.
3. Avaliar maturidade e riscos
O diagnóstico de maturidade identifica o que já existe, o que funciona de forma informal e o que ainda precisa ser estruturado. Frameworks como NIST CSF, ISO/IEC 27001 e CIS Controls podem servir de referência, desde que sejam adaptados ao contexto da empresa.
Em paralelo, a análise de riscos relaciona ameaças, vulnerabilidades, controles existentes, probabilidade e impacto. O resultado não deve ser apenas uma pontuação: precisa descrever cenários compreensíveis para a direção.
Um exemplo seria: “a indisponibilidade do sistema de pedidos durante o horário comercial pode interromper o faturamento porque a restauração do banco de dados não é testada e não há meta formal de tempo de recuperação”. Essa formulação permite discutir consequência, tolerância e investimento.
4. Estabelecer objetivos e cenário desejado
Com as lacunas conhecidas, a organização define onde pretende chegar. Objetivos eficazes são específicos e mensuráveis, como ampliar a cobertura de inventário, reduzir contas privilegiadas sem revisão, aumentar a coleta de logs de ativos críticos ou testar a restauração dos backups em intervalos definidos.
O cenário desejado deve ser compatível com porte, setor, obrigações, capacidade da equipe e apetite a risco. Tentar implementar todos os controles ao mesmo tempo pode criar complexidade sem capacidade operacional para sustentá-los.
5. Construir um roadmap priorizado
O roadmap transforma objetivos em iniciativas. Cada uma deve indicar:
- risco ou objetivo atendido;
- escopo e resultado esperado;
- responsável e áreas participantes;
- dependências técnicas e organizacionais;
- estimativa de esforço e investimento;
- prazo ou ciclo de execução;
- indicador e critério de conclusão.
Uma empresa pode, por exemplo, começar por inventário de ativos, revisão de acessos privilegiados e testes de restauração. Em seguida, avançar para centralização de logs, detecção de eventos, gestão de vulnerabilidades e automação de respostas. A ordem correta depende do diagnóstico; não existe uma sequência universal.
6. Aprovar, comunicar e revisar
O PESI precisa ser entendido pela diretoria e executável pelas equipes. Uma versão executiva pode apresentar riscos prioritários, investimentos, decisões pendentes e indicadores, enquanto os planos de projeto detalham a implementação.
A revisão deve ocorrer em ciclos definidos e também diante de mudanças relevantes, como aquisições, adoção de nuvem, novos requisitos regulatórios, incidentes ou alterações no modelo de negócio. Segurança é um processo contínuo, não um projeto encerrado após a publicação do documento.
Como transformar o PESI em projetos de tecnologia
O planejamento mostra quais capacidades a empresa precisa desenvolver. Só depois disso faz sentido selecionar tecnologias.
Se o diagnóstico apontar baixa visibilidade sobre eventos em endpoints e servidores, uma plataforma SIEM — sistema de gerenciamento de informações e eventos de segurança — como o Wazuh pode apoiar a coleta, análise e correlação de dados. Se a lacuna estiver na disponibilidade da infraestrutura, o Zabbix pode apoiar monitoramento, alertas e indicadores operacionais.
Quando o objetivo é organizar logs para investigação e auditoria, o Graylog pode integrar uma arquitetura de centralização e pesquisa. Para reduzir exposição de rede, firewalls como OPNsense ou pfSense podem apoiar segmentação, filtragem e acesso remoto seguro. Backup, armazenamento, gestão de identidades, inteligência de ameaças e automação também podem aparecer no roadmap conforme os riscos identificados.
Ferramentas open source oferecem flexibilidade, integração e maior autonomia tecnológica, além de poderem reduzir dependência de licenças proprietárias. Ainda assim, não significam custo zero. Arquitetura, infraestrutura, implantação, integrações, atualização, backup, operação, capacitação e suporte precisam entrar no cálculo do custo total.
Quais indicadores acompanhar?
Indicadores devem ajudar a tomar decisões, e não apenas aumentar o volume de relatórios. Um conjunto inicial pode incluir:
- percentual de ativos críticos inventariados e monitorados;
- cobertura de autenticação multifator em contas críticas;
- percentual de vulnerabilidades críticas tratadas dentro do prazo definido;
- cobertura de coleta de logs em sistemas prioritários;
- tempo médio para detectar, conter e recuperar incidentes;
- taxa de sucesso em testes de restauração de backup;
- percentual de fornecedores críticos avaliados;
- avanço das iniciativas do roadmap dentro do prazo e orçamento.
Cada métrica precisa de responsável, fonte de dados, frequência e meta. Também deve haver contexto: reduzir o tempo de tratamento é positivo, mas encerrar alertas sem investigação apenas melhora o número no painel.
Erros que enfraquecem o PESI
Alguns problemas aparecem com frequência:
- criar o plano apenas dentro da TI, sem participação do negócio;
- copiar integralmente um framework, sem adaptação ao ambiente;
- começar pela escolha de ferramentas antes de identificar riscos;
- produzir um roadmap sem responsáveis, orçamento ou dependências;
- tratar conformidade como sinônimo de segurança;
- medir quantidade de atividades em vez de redução de risco;
- publicar o documento e não estabelecer uma rotina de revisão.
Outro erro é ignorar a capacidade de operação. Um controle mal configurado ou sem equipe para analisar alertas pode gerar falsa sensação de proteção. O planejamento deve equilibrar tecnologia, processos e pessoas.
Conclusão: segurança deixa de ser reação e passa a ser decisão
O PESI ajuda a empresa a sair de uma sequência de respostas emergenciais para construir uma evolução coerente da segurança da informação. Ao relacionar ativos críticos, riscos, objetivos, projetos e indicadores, ele dá à direção melhores condições para priorizar investimentos e acompanhar resultados.
O valor do plano, porém, depende da execução. Diagnóstico realista, patrocínio executivo, responsabilidades claras, arquitetura adequada, capacitação e revisão periódica são tão importantes quanto o documento final.
A Linux Solutions pode apoiar a avaliação do ambiente e a transformação das prioridades do PESI em projetos de segurança, monitoramento, logs, backup, redes e infraestrutura open source, com arquitetura, implantação, integração, treinamento e suporte definidos conforme o escopo contratado.
Fale com os especialistas da Linux Solutions para avaliar o seu cenário.
Pontos Importantes
Toda empresa precisa de um PESI?
Toda organização precisa planejar como tratar seus riscos de segurança, mas a profundidade do PESI deve ser proporcional ao porte, à complexidade, aos dados tratados e ao impacto de uma interrupção. Empresas menores podem começar com um escopo enxuto e ampliar o plano por ciclos.
PESI e SGSI são a mesma coisa?
Não. O PESI define direção, prioridades e roadmap. O SGSI é um sistema de gestão contínuo, com políticas, processos, responsabilidades, avaliação e melhoria. Um PESI pode orientar a implantação ou evolução de um SGSI.
O PESI garante conformidade com a LGPD?
Não. Ele pode organizar iniciativas relevantes de segurança e governança, mas conformidade com a LGPD também depende de bases legais, atendimento aos titulares, contratos, registros, governança de dados e outros requisitos jurídicos e operacionais.
Quanto tempo deve durar um PESI?
O horizonte pode ser plurianual, mas o plano deve ser dividido em ciclos executáveis e revisto periodicamente. Mudanças no negócio, na tecnologia, nas ameaças ou nas obrigações podem exigir repriorização antes do prazo previsto.
É necessário comprar novas ferramentas para executar o plano?
Nem sempre. O diagnóstico pode mostrar que a prioridade é configurar melhor recursos existentes, formalizar processos, revisar acessos, treinar pessoas ou testar a recuperação. Novas soluções devem ser adotadas quando houver uma lacuna clara e capacidade de operá-las.